Öne Çıkan Gelişmeler & Özet:
- • Gündemi meşgul eden son dakika gelişmesinin ardından sıcak ayrıntılar gelmeye devam ediyor. Elde edilen son bi...
- • Türkiye gündeminde geniş yankı uyandıran konuya ilişkin resmi kaynaklardan gelen bilgiler netleşti. Yapılan aç...
- • Yetkili kurumlar ve uzmanlar gelişmeleri anlık olarak analiz etmeye devam ediyor.
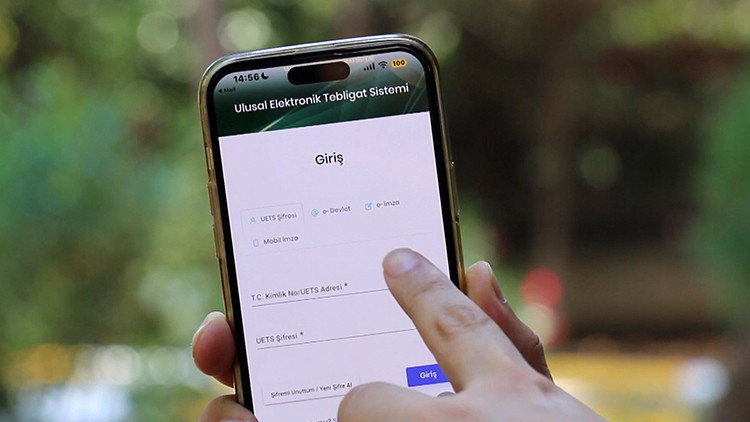
Gündemi meşgul eden son dakika gelişmesinin ardından sıcak ayrıntılar gelmeye devam ediyor. Elde edilen son bilgilere göre; Adli Bilişim Uzmanı Prof. Dr. Ali Murat Kırık, dolandırıcıların bu kez UETS'yi taklit ederek vatandaşları hedef aldığını söyledi. Gerçeğinden ayırt edilmesi güç sahte e-postalarla kullanıcıların e-Devlet bilgilerini ele geçirmeye çalışan dolandırıcıların, zararlı yazılımlar aracılığıyla telefon, tablet ve bilgisayarların kontrolünü de ele geçirebildiğini belirten Kırık, vatandaşlara yalnızca resmi internet adresleri üzerinden işlem yapmaları uyarısında bulundu. Olayla ilgili resmi makamlarca yürütülen soruşturma süreci devam ederken, en güncel bilgileri sitemiz üzerinden anlık olarak takip edebilirsiniz.
Türkiye gündeminde geniş yankı uyandıran konuya ilişkin resmi kaynaklardan gelen bilgiler netleşti. Yapılan açıklamalara göre; Dolandırıcıların her geçen gün farklı yöntemler geliştirdiğini söyleyen Prof. Dr. Ali Murat Kırık, "Bu seferki yöntem şeytanın bile aklına gelmeyecek şekilde karşımıza çıktı" dedi. UETS'nin birebir kopyalandığını belirten Kırık, mahkeme ya da noterden gönderilmiş izlenimi veren e-postalarla vatandaşların korku ve panik duygusunun istismar edildiğini şeklinde konuyu değerlendirdi. Kırık, "Logoları da taklit etmişler. Biz de 'Mahkemeden ne gelmiş, noterden ne gelmiş' diyerek otomatik olarak bağlantıya tıklıyoruz. Sorun da tam bundan sonra başlıyor" diye konuştu. Gelişmeler doğrultusunda konunun detaylı analizi ve resmi açıklamaları editör ekibimiz tarafından yakından takip edilmektedir.
Gündemi meşgul eden son dakika gelişmesinin ardından sıcak ayrıntılar gelmeye devam ediyor. Elde edilen son bilgilere göre; Bağlantıya tıklayan kullanıcıların gerçeğine çok benzeyen sahte e-Devlet ekranına yönlendirildiğini anlatan Kırık, bu aşamadan sonra girilen kimlik ve şifre bilgilerinin doğrudan siber saldırganların eline geçtiğini söyledi. e-Devlet hesaplarında kişisel verilerden banka ve iletişim bilgilerine kadar çok sayıda kritik bilginin bulunduğunu belirten Kırık, "TC kimlik numaranızı ve e-Devlet şifrenizi girdikten sonra bilgileriniz doğrudan siber korsanların veri tabanına aktarılıyor. Daha sonra bu bilgiler sizin adınıza dolandırıcılık faaliyetlerinde kullanılıyor" dedi. Konuyla ilgili yetkili mercilerin yasal incelemeleri ve araştırmaları derinleşerek sürüyor. Yeni gelişmeler yaşandıkça aktarmaya devam edeceğiz.
Gelişmenin Perde Arkası ve Detaylar
Gündemi meşgul eden son dakika gelişmesinin ardından sıcak ayrıntılar gelmeye devam ediyor. Elde edilen son bilgilere göre; Türkiye ve dünyadaki en güncel gelişmelerden haberdar olmak için, bültenlerin gönderileceği e-posta adresini girin. Konuyla ilgili yetkili mercilerin yasal incelemeleri ve araştırmaları derinleşerek sürüyor. Yeni gelişmeler yaşandıkça aktarmaya devam edeceğiz.
Türkiye gündeminde geniş yankı uyandıran konuya ilişkin resmi kaynaklardan gelen bilgiler netleşti. Yapılan açıklamalara göre; “KRİPTO PARA ÜZERİNDEN FİDYE TALEP EDİYORLAR” Konuyla ilgili yetkili mercilerin yasal incelemeleri ve araştırmaları derinleşerek sürüyor. Yeni gelişmeler yaşandıkça aktarmaya devam edeceğiz.
Gündemi meşgul eden son dakika gelişmesinin ardından sıcak ayrıntılar gelmeye devam ediyor. Elde edilen son bilgilere göre; Sahte e-postalara eklenen Excel dosyalarının da yeni bir risk oluşturduğunu belirten Kırık, dosyaların aslında uzaktan erişim sağlayan Truva atı (RAT) yazılımı içerdiğini söyledi. Kırık, "Excel dosyası gibi görünen bu yazılımla cihazlarınıza erişim sağlıyorlar. Hem e-Devlet şifrenizi hem cihazınızın kontrolünü ele geçiriyorlar. Daha sonra kişisel verilerinizi kullanmakla tehdit ederek sizden kripto para üzerinden fidye talep ediyorlar" diye konuştu. Gelişmeler doğrultusunda konunun detaylı analizi ve resmi açıklamaları editör ekibimiz tarafından yakından takip edilmektedir.
Resmi Açıklamalar ve Süreçteki Son Durum
Gündemi meşgul eden son dakika gelişmesinin ardından sıcak ayrıntılar gelmeye devam ediyor. Elde edilen son bilgilere göre; Vatandaşların görünen gönderen adına aldanmaması gerektiğini vurgulayan Kırık, dolandırıcıların e-posta gönderici adını kolaylıkla değiştirebildiğini söyledi. Resmi kurumların 'gov.tr' uzantısını kullandığını hatırlatan Kırık, "E-postanın üzerine tıklayarak gerçek gönderen adresini mutlaka kontrol edin. 'gov.tr' dışında farklı uzantılar gördüğünüzde bu mesajlara hiçbir şekilde itibar etmeyin" dedi. Konuyla ilgili yetkili mercilerin yasal incelemeleri ve araştırmaları derinleşerek sürüyor. Yeni gelişmeler yaşandıkça aktarmaya devam edeceğiz.
Gündemi meşgul eden son dakika gelişmesinin ardından sıcak ayrıntılar gelmeye devam ediyor. Elde edilen son bilgilere göre; Vatandaşların e-posta veya SMS ile gelen bağlantıları kullanmaması gerektiğini belirten Kırık, "Tebligat sistemine internet üzerinden zaten erişebilirsiniz. Gelen bağlantıya tıklamanıza gerek yok. Bizzat e-Devlet mobil uygulamasını kullanın ya da adres çubuğuna 'turkiye.gov.tr' yazarak giriş yapın. Size 'noterden ihtar var', 'mahkemeden dosya açıldı' gibi gelen mesajlara asla itibar etmeyin" diye konuştu. Dolandırıcılık mağdurlarının vakit kaybetmeden e-Devlet şifrelerini değiştirmesi ve Cumhuriyet Başsavcılığı'na suç duyurusunda bulunması gerektiğini belirten Kırık, zararlı yazılımın bulaştığından şüphe edilen telefon, bilgisayar ve tabletlerin de formatlanmasının büyük önem taşıdığını sözlerine ekledi. Gelişmeler doğrultusunda konunun detaylı analizi ve resmi açıklamaları editör ekibimiz tarafından yakından takip edilmektedir.