Öne Çıkan Gelişmeler & Özet:
- • Siber saldırganlar, bu kez kullanıcıların en zayıf noktası olan merak duygusunu hedef aldı. Özellikle Windows...
- • Sosyal mühendislik yöntemlerini kullanan korsanlar, gönderdikleri tek bir dosya ile hem kişisel verileri ele g...
- • Yetkili kurumlar ve uzmanlar gelişmeleri anlık olarak analiz etmeye devam ediyor.
Siber saldırganlar, bu kez kullanıcıların en zayıf noktası olan merak duygusunu hedef aldı. Özellikle Windows bilgisayarlar üzerinden WhatsApp Web kullanan vatandaşları hedef seçen yeni nesil malware (kötü amaçlı yazılım), tanıdık bir isimden gelmiş gibi görünen sahte mesajlarla yayılıyor.
Sosyal mühendislik yöntemlerini kullanan korsanlar, gönderdikleri tek bir dosya ile hem kişisel verileri ele geçiriyor hem de kullanıcının hesabını bir"virüs yayma makinesine"dönüştürüyor.
Güvenlik uzmanlarının analizlerine göre saldırı süreci oldukça sinsi bir şekilde ilerliyor.
Gelişmenin Perde Arkası ve Detaylar
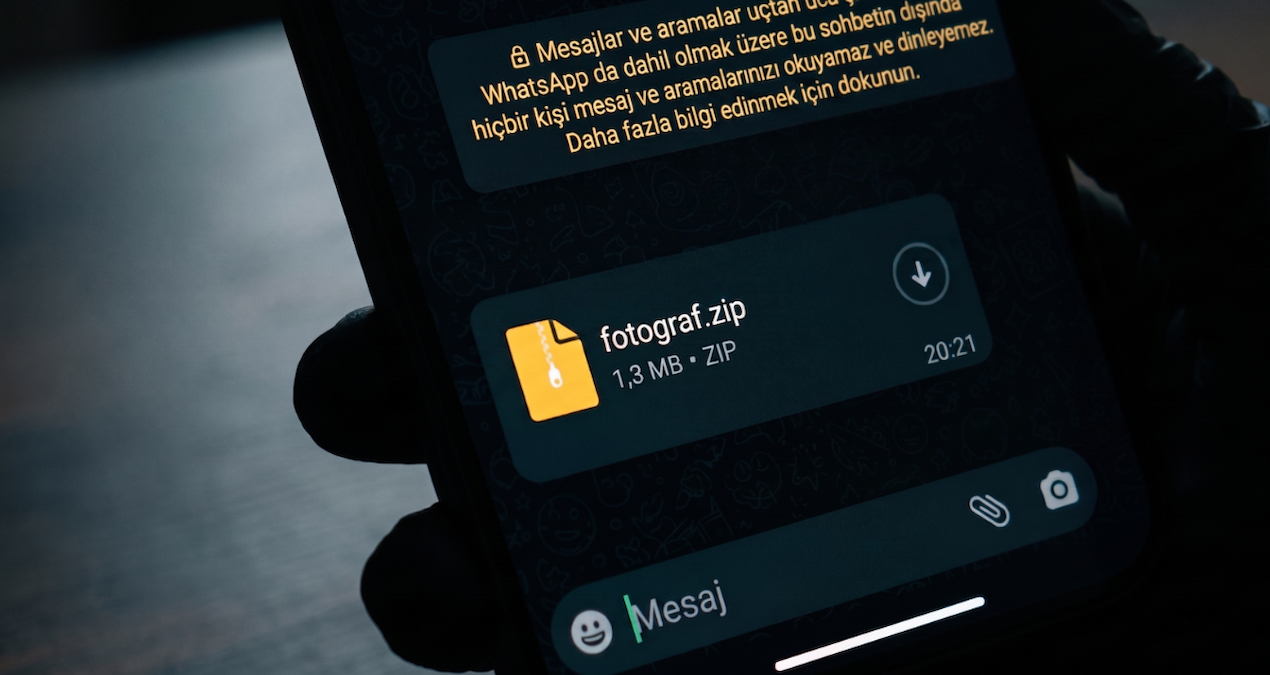
Kullanıcıya, rehberindeki bir arkadaşından gelmiş izlenimi verilen "Bu fotoğraftaki sen misin?" sorusuyla birlikte bir .zip veya .lnk dosyası iletiliyor.
Saldırının teknik detayları ve yaratabileceği tahribat ise şu şekilde:
Oturum Hırsızlığı:Kullanıcı "fotograf.zip" isimli dosyayı indirip açtığı anda, arka planda çalışan zararlı kodlar saniyeler içinde WhatsApp Web oturumunu ele geçiriyor.
Resmi Açıklamalar ve Süreçteki Son Durum
Rehber Üzerinden Yayılım:Virüs, ele geçirdiği hesap üzerinden otomatik olarak kullanıcının tüm rehberine aynı tuzağı içeren mesajlar göndererek bir "zincirleme reaksiyon" başlatıyor.
Uzaktan Kontrol ve Veri Çalma:Yazılımın gelişmiş sürümlerinin, sadece mesajlaşma uygulamasını değil, bilgisayardaki diğer kritik verileri çalma ve sistemi uzaktan kontrol etme yeteneğine sahip olduğu resmi olarak kaydedildi.
Bilişim uzmanları, bu dijital salgından korunmak için hayati önem taşıyan şu adımları öneriyor:
Kamuoyunun ve Uzmanların Değerlendirmeleri
Bağlı Cihazları Denetleyin:WhatsApp ayarlarındaki"Bağlı Cihazlar"sekmesini düzenli olarak kontrol edin; tanımadığınız bir oturum görürseniz anında kapatın.
Şüpheli Uzantılardan Uzak Durun:Beklemediğiniz bir anda gelen ZIP, LNK veya EXE uzantılı dosyaları, gönderen kişi en yakınınız bile olsa açmadan önce teyit edin.
İki Adımlı Doğrulamayı Açın:Hesabınızın güvenliğini katlamak için mutlaka bu özelliği aktif hale getirin.
Süreç Nasıl İlerleyecek?
Sistem Uyarılarını Takip Edin: Bilgisayarınızda bilginiz dışında beliren"PowerShell"veya"Komut İstemi"pencereleri, arka planda bir sızma girişimi olduğunun en net işaretidir.
Güvenlik danışmanları, kullanıcıların sadece mesajı görmesinin bir risk oluşturmadığını, asıl tehlikenin ekteki dosyanın çalıştırılmasıyla başladığını vurguluyor."Hızlı yayılımın sebebi tanıdık profillerin kullanılması"diyen uzmanlar, dijital hijyen kurallarının her zamankinden daha kritik olduğunun altını çiziyor.