Öne Çıkan Gelişmeler & Özet:
- • 17 Mart 2026 tarihli Resmî Gazete’de yayımlanan kararla, genel bağımsız denetim ölçütlerine tabi şirketler içi...
- • Oktay, “Bağımsız denetim eşiklerinin yükselmesi bazı şirketlerin yasal denetim yükümlülüğünü azaltabilir ancak...
- • Yetkili kurumlar ve uzmanlar gelişmeleri anlık olarak analiz etmeye devam ediyor.
17 Mart 2026 tarihli Resmî Gazete’de yayımlanan kararla, genel bağımsız denetim ölçütlerine tabi şirketler için aktif toplamı eşiği 300 milyon TL’den 500 milyon TL’ye, yıllık net satış hasılatı eşiği ise 600 milyon TL’den 1 milyar TL’ye yükseltildi. Çalışan sayısı kriteri 150 olarak korundu. Üç kriterden en az ikisinin art arda iki hesap döneminde aşılması koşulu ise değişmedi.
Oktay, “Bağımsız denetim eşiklerinin yükselmesi bazı şirketlerin yasal denetim yükümlülüğünü azaltabilir ancak karşı karşıya oldukları finansal, operasyonel ve uyum risklerini ortadan kaldırmaz. Bu nedenle iç kontrol ve risk yönetimi mekanizmalarının güçlendirilmesi önem taşıyor” değerlendirmesinde bulundu.
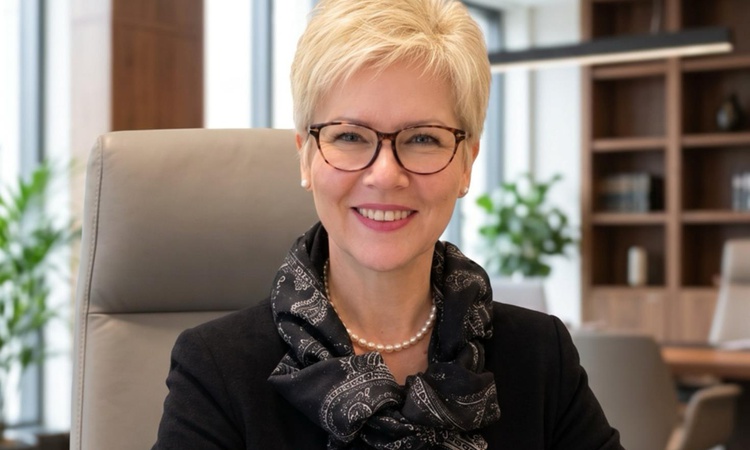
Halen bir eğitim kurumunda İç Denetim Direktörü olarak görev yapan Oktay, kariyeri boyunca farklı sektörlerde kurumsal risk yönetimi, iç kontrol, uyum ve kurumsal yönetişim sistemlerinin geliştirilmesinde önemli sorumluluklar üstlendi.
Gelişmenin Perde Arkası ve Detaylar
Oktay’ın Avrupa İmar ve Kalkınma Bankası’nın (EBRD) kurumsal yönetişim gerekliliklerinin şirket süreçlerine entegre edilmesine liderlik ettiği çalışmalar, bu yaklaşımın uygulamadaki örnekleri arasında yer alıyor.
Yenilenebilir enerji sektöründe faaliyet gösteren Biotrend’de yürüttüğü kurumsallaşma çalışmalarında risk yönetimi, iç kontrol, etik ve uyum sistemlerinin oluşturulmasına liderlik eden Oktay, kurumsal politika, prosedür ve yönetmeliklerin geliştirilmesini ve yönetim kuruluna düzenli raporlama mekanizmalarının kurulmasını sağladı.
Oktay, “Kurumsal yönetişim yalnızca politika ve prosedürlerin oluşturulmasıyla sağlanamaz. Bu mekanizmaların iş süreçlerine entegre edilmesi, sorumlulukların açıkça tanımlanması ve kontrollerin düzenli olarak izlenmesi gerekir” ifadelerini kullandı.
Resmi Açıklamalar ve Süreçteki Son Durum
Kurumsal kontrol sistemlerinin farklı sektörlerde uygulanmasına yönelik çalışmaları da bulunan Oktay, Teknosa’da tüm mağazaları kapsayan bilgi güvenliği yönetim sisteminin geliştirilmesine liderlik ederek sertifikasyon sürecinin başarıyla tamamlanmasını sağladı. Ödeme kartı güvenliğine ilişkin uyum süreçlerini de yöneten Oktay, daha önce 1996 yılında TÜSİAD-KalDer Ulusal Kalite Ödülü’nü kazanan Kordsa’nın kurumsal mükemmellik ekibinde yer aldı.
Bağımsız denetim kapsamından çıkan şirketlerde de finansal raporlamanın doğruluğu, görev ve yetki ayrılığı, mevzuata uyum ve operasyonel risklerin yönetimi önemini koruyor. Özellikle ayrı bir iç denetim birimi bulunmayan işletmelerde, risk odaklı kontrol mekanizmalarının oluşturulması kurumsal sürdürülebilirlik açısından öne çıkıyor.
Oktay, “Şirketlerin büyüklüğünden veya yasal denetim yükümlülüğünden bağımsız olarak yazılı politikalar, görev ayrılığı, düzenli kontroller ve yönetime raporlama mekanizmaları oluşturması gerekiyor. Etkin bir iç kontrol sistemi yalnızca hataları tespit etmek için değil, riskleri erken aşamada belirleyerek yönetim kararlarını desteklemek için de önemlidir” dedi.
Kamuoyunun ve Uzmanların Değerlendirmeleri
Kurumsallaşmanın sürdürülebilir olması için kontrollerin etkinliğinin düzenli olarak değerlendirilmesi ve tespit edilen eksikliklerin izlenmesi gerektiğini vurgulayan Oktay, iç kontrol ve risk yönetiminin şirketlerin stratejik yönetim süreçlerinin ayrılmaz bir parçası olması gerektiğini belirtti.